SMTP認証(SMTP-AUTH)とは?
 KoAN
目次
SMTP認証(SMTP-AUTH)の仕組みと役割を理解しよう
メールサーバを構築したり、メールソフトを設定したりする際に「SMTP認証(SMTP-AUTH)」という言葉を目にすることがあります。
現在ではほぼすべてのメールサービスでSMTP認証が利用されており、メール送信に欠かせない仕組みとなっています。
もしSMTP認証が存在しなければ、第三者が勝手にメールサーバを利用して大量の迷惑メールを送信できてしまいます。
そのためSMTP認証はメールサーバを安全に運用するための重要なセキュリティ機能です。
本記事ではSMTP認証(SMTP-AUTH)の仕組みや役割、実際の動作、設定時の注意点について詳しく解説します。
SMTP認証(SMTP-AUTH)とは
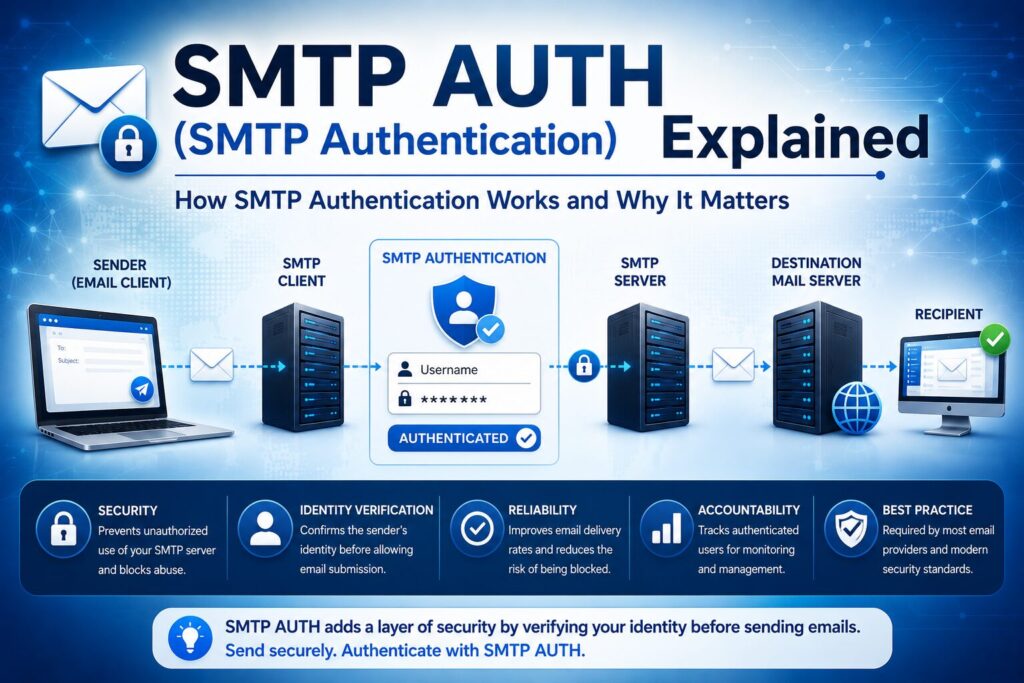
SMTP認証(SMTP Authentication)とは、SMTPサーバへメール送信を行う際にユーザー認証を実施する仕組みです。
SMTPサーバは送信者が正規の利用者であることを確認した上でメール送信を許可します。
一般的には次の情報を利用して認証が行われます。
- ユーザー名
- メールアドレス
- パスワード
SMTP-AUTHはRFC4954で標準化されています。
SMTP認証が必要になった理由
SMTPが誕生した当初、インターネットは現在ほど大規模ではありませんでした。
そのためSMTPには認証機能が存在せず、SMTPサーバへ接続できれば誰でもメールを送信できる仕組みでした。
しかしインターネットの普及に伴い、迷惑メール(スパムメール)が社会問題となりました。
認証がないSMTPサーバは簡単に悪用されてしまいます。
そこで導入されたのがSMTP認証です。
SMTP認証によって正規ユーザーのみメール送信を許可できるようになりました。
SMTP認証がない場合の問題点
SMTP認証がない状態では、誰でもSMTPサーバを利用できる可能性があります。
例えば悪意のある第三者が次のような行為を行うことがあります。
- 大量のスパムメール送信
- フィッシングメール送信
- なりすましメール送信
- メールサーバの負荷増大
その結果、メールサーバはブラックリストへ登録される可能性があります。
一度ブラックリストへ登録されると、正規のメールまで届かなくなることがあります。
SMTP認証の基本的な流れ
SMTP認証は以下のような流れで実施されます。
- メールソフトがSMTPサーバへ接続する
- SMTPサーバが認証方式を通知する
- ユーザー名とパスワードを送信する
- SMTPサーバが認証を行う
- 認証成功後にメール送信を許可する
認証に失敗した場合はメール送信できません。
SMTP認証の通信イメージ
SMTP認証の流れを簡略化すると次のようになります。
メールソフト
      ↓
SMTPサーバへ接続
      ↓
認証要求
      ↓
ユーザー名送信
      ↓
パスワード送信
      ↓
認証成功
      ↓
メール送信
認証が完了して初めてメール送信が許可されます。
SMTP認証で利用される主な認証方式
SMTP-AUTHでは複数の認証方式が利用されています。
| 認証方式 | 特徴 |
|---|---|
| PLAIN | シンプルな認証方式 |
| LOGIN | 広く利用されている方式 |
| CRAM-MD5 | ハッシュ認証 |
| DIGEST-MD5 | より安全な認証方式 |
| XOAUTH2 | クラウドサービスで利用 |
現在ではPLAINとLOGINが多く利用されていますが、必ずTLS暗号化と組み合わせて利用します。
SMTP認証とTLSの関係
SMTP認証ではユーザー名やパスワードを送信します。
暗号化されていない通信では盗聴される危険があります。
そのため現在ではSMTP認証とTLS暗号化を組み合わせることが一般的です。
主に次の方式が利用されています。
- SMTP over SSL(465番ポート)
- STARTTLS(587番ポート)
SMTP認証と暗号化はセットで考える必要があります。
SMTP認証の実際の通信例
SMTP認証時には次のような通信が行われます。
EHLO client.example.com

250-AUTH LOGIN PLAIN

AUTH LOGIN

334 VXNlcm5hbWU6

username

334 UGFzc3dvcmQ6

password

235 Authentication successful
235が返されると認証成功となります。
その後にメール送信処理が開始されます。
SMTP認証とPOP before SMTPの違い
SMTP認証が普及する以前は、POP before SMTPという方式が利用されていました。
これはPOP3で認証した利用者に対して一定時間SMTP送信を許可する仕組みです。
流れは以下のようになります。
POP3ログイン
↓
認証成功
↓
一定時間SMTP送信許可
現在ではSMTP-AUTHが主流となり、POP before SMTPはほとんど利用されていません。
SMTP認証が利用される場面
SMTP認証は様々なメール送信環境で利用されています。
- Outlook
- Thunderbird
- Gmailクライアント設定
- Microsoft 365
- Postfix
- SendGrid
- Amazon SES
現在のメールサービスではSMTP認証が必須と考えてよいでしょう。
PostfixでSMTP認証を実現する仕組み
Linuxで広く利用されるPostfixでは、SMTP認証をDovecotなどと連携して実現します。
一般的な構成は以下のようになります。
メールソフト
      ↓
Postfix
      ↓
Dovecot
      ↓
認証データベース
認証処理自体はDovecotが担当することが一般的です。
SMTP認証でよく利用される設定
Postfixでは以下のような設定が利用されます。
smtpd_sasl_auth_enable = yes
smtpd_sasl_security_options = noanonymous
broken_sasl_auth_clients = yes
これらの設定によってSMTP認証が有効になります。
SMTP認証エラーの原因
SMTP認証では次のようなエラーがよく発生します。
- ユーザー名間違い
- パスワード間違い
- TLS設定不一致
- 認証サービス停止
- Dovecot停止
- アカウントロック
メール送信できない場合は認証ログを確認することが重要です。
SMTP認証失敗時の代表的なメッセージ
認証失敗時には以下のようなメッセージが表示されます。
535 Authentication failed

535 5.7.8 Username and Password not accepted

535 Incorrect authentication data
これらのエラーが表示された場合は認証情報やTLS設定を確認します。
SMTP認証とオープンリレー対策
SMTP認証はオープンリレー防止にも重要な役割を果たします。
認証済みユーザーのみメール送信を許可することで、第三者による不正利用を防止できます。
現在のメールサーバ運用ではSMTP認証は必須のセキュリティ機能です。
実務での確認ポイント
SMTP認証関連の障害対応では次の項目を確認します。
- SMTP認証は有効か
- Dovecotは起動しているか
- TLS設定は正しいか
- 認証ログにエラーはないか
- ユーザー情報は正しいか
特にメール送信できないトラブルではSMTP認証が原因となるケースが非常に多くあります。
まとめ
SMTP認証(SMTP-AUTH)は、SMTPサーバへメール送信を行う際に利用者認証を実施する仕組みです。
SMTP認証によって正規ユーザーのみメール送信を許可できるため、スパムメール送信や不正利用を防止できます。
現在ではSMTP over SSLやSTARTTLSと組み合わせて利用されることが一般的です。
メールサーバの構築や運用を行う際は、SMTP認証の仕組みを正しく理解し、安全なメールシステムを構築することが重要です。