SSH Dynamic Forward(SOCKS Proxy)とは?安全な通信経路を構築する活用方法を解説
 KoAN
目次
SSH Dynamic Forward(SOCKS Proxy)の仕組みと活用方法を理解しよう
SSHにはローカルフォワードやリモートフォワード以外にも、Dynamic Forward(ダイナミックフォワード)という便利な機能があります。
Dynamic Forwardを利用すると、SSHサーバを経由するSOCKS Proxyを簡単に構築できます。
Webブラウザや各種アプリケーションの通信をSSHトンネル経由で送信できるため、安全な通信経路の確保や内部ネットワークへのアクセスに活用されています。
特に外出先のWi-Fi利用時や、企業ネットワークへの安全な接続、検証環境へのアクセスなどで利用されることがあります。
本記事ではDynamic Forwardの仕組みや設定方法、実務での活用例について詳しく解説します。
Dynamic Forwardとは
Dynamic Forwardとは、SSHのSOCKS Proxy機能です。
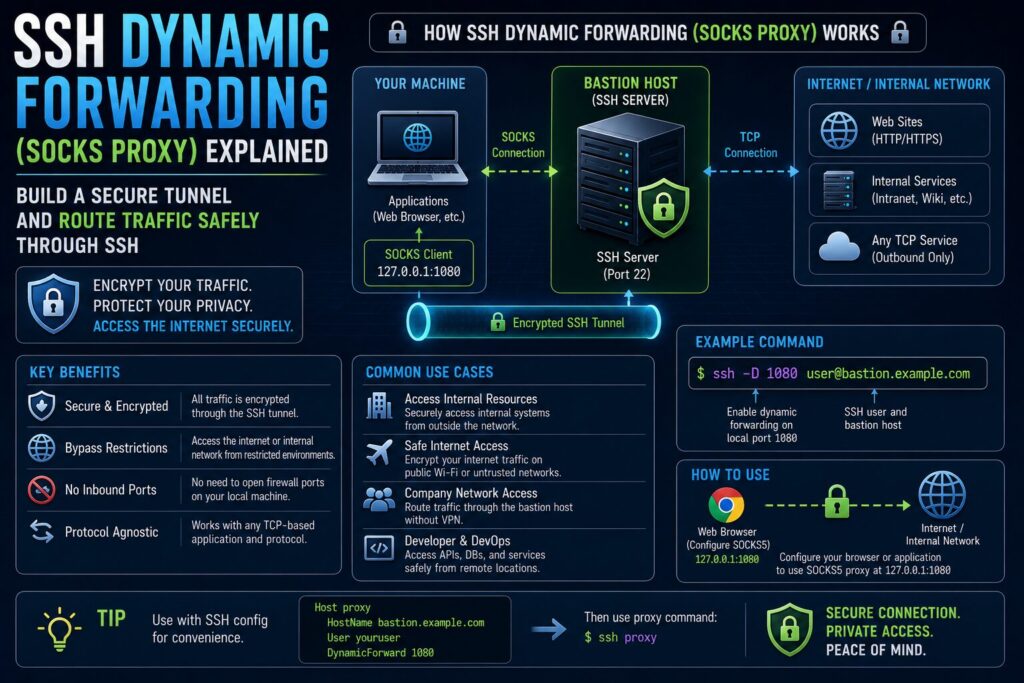
SSHクライアントがSOCKSサーバとして動作し、通信をSSHトンネル経由で転送します。
ローカルフォワードやリモートフォワードとの違いは、接続先ポートを事前に指定する必要がない点です。
利用するアプリケーションが接続先を動的に指定できます。
SOCKS Proxyとは
SOCKSは通信を中継するためのプロトコルです。
HTTP Proxyとは異なり、HTTP以外の通信も扱えます。
例えば以下のような用途があります。
- Webブラウジング
- SSH接続
- メール通信
- 各種TCP通信
汎用性が高いことが特徴です。
通信の流れ
Dynamic Forward利用時のイメージです。
ブラウザ
    ↓
SOCKS Proxy
(localhost:1080)
    ↓
SSHトンネル
    ↓
SSHサーバ
    ↓
インターネット
通信内容はSSHによって暗号化されます。
基本構文
Dynamic Forwardの基本構文です。
$ ssh -D ポート番号 user@server

最もシンプルな例です。
$ ssh -D 1080 user@server
ローカルの1080番ポートでSOCKS Proxyが動作します。
オプションの意味
上記コマンドの意味です。
- -D:Dynamic Forward
- 1080:SOCKS待受ポート
- user:ログインユーザー
- server:SSHサーバ
これだけで利用できます。
ブラウザで利用する方法
FirefoxやChromeでSOCKS Proxy設定を行います。
設定例です。
- ホスト:127.0.0.1
- ポート:1080
- SOCKS v5
通信がSSHサーバ経由になります。
接続確認方法
SOCKS待受を確認します。
$ ss -antlp | grep 1080

または
$ netstat -antlp | grep 1080
LISTEN状態であれば利用可能です。
バックグラウンド実行
プロキシだけ利用したい場合です。
$ ssh -N -f -D 1080 user@serverオプションの意味です。
- -N:シェルを起動しない
- -f:バックグラウンド実行
実務でよく利用されます。
ローカルフォワードとの違い
| 項目 | ローカルフォワード | Dynamic Forward |
|---|---|---|
| オプション | -L | -D |
| 転送先 | 固定 | 動的 |
| 用途 | 特定サービス | 汎用通信 |
利用目的が異なります。
実務での利用例
代表的な利用例です。
- 外出先Wi-Fi利用時
- 社内ネットワーク接続
- 開発環境アクセス
- 海外拠点接続
- 検証環境利用
安全な通信経路を確保できます。
内部ネットワークへのアクセス
企業環境では内部システムへ接続する用途があります。
例えば以下の構成です。
ノートPC
    ↓
SSHサーバ
    ↓
社内システム
VPN代わりに利用されることもあります。
ProxyChainsとの組み合わせ
LinuxではProxyChainsと組み合わせることもあります。
設定例です。
proxychains curl https://example.com通信をSOCKS Proxy経由にできます。
DNSリークに注意
SOCKS Proxy利用時によく問題になるのがDNSリークです。
DNS問い合わせだけがローカル環境から送信される場合があります。
ブラウザ設定で以下を有効にします。
Proxy DNS when using SOCKS v5安全性が向上します。
SSH設定ファイルで管理する
~/.ssh/configへ登録できます。
Host socks
    HostName server.example.com
    User admin
    DynamicForward 1080
管理が容易になります。
クラウド環境での利用
AWSやAzureでも利用可能です。
例えば踏み台サーバへ接続し、その先の内部サービスへアクセスできます。
保守作業などで利用されます。
セキュリティ上のメリット
- 通信が暗号化される
- 公衆Wi-Fiでも安全
- 内部システムへ接続可能
- 認証済み経路を利用できる
安全性向上に役立ちます。
セキュリティ上の注意点
便利な機能ですが注意も必要です。
- 不要な長時間接続を避ける
- 公開端末で利用しない
- 公開鍵認証を利用する
- アクセスログを確認する
適切な管理が重要です。
VPNとの違い
| 項目 | Dynamic Forward | VPN |
|---|---|---|
| 対象 | アプリ単位 | OS全体 |
| 構築 | 簡単 | 複雑 |
| 管理 | 個別 | 集中管理 |
用途によって使い分けます。
よくあるトラブル
通信できない
SSH接続状態を確認します。
ブラウザだけ通信できない
SOCKS設定を確認します。
名前解決できない
DNSリーク設定を確認します。
実務で推奨される利用方法
- 公開鍵認証を利用する
- 踏み台サーバ経由で利用する
- 不要時は切断する
- ログ監査を行う
- MFAを導入する
安全な運用が可能になります。
まとめ
SSH Dynamic Forwardは、SSHトンネルを利用したSOCKS Proxyを構築する便利な機能です。
ローカルフォワードやリモートフォワードと異なり、接続先を動的に決定できるため柔軟性が高く、様々な用途で活用できます。
外出先での安全な通信や内部システムへのアクセスなど、実務でも利用される機会があるため、SSHポートフォワーディングの応用技術として理解しておくと役立つでしょう。