SMTP:TLS handshake failed の原因
 KoAN
目次
TLS handshake failed の原因と対処方法を解説
SMTPサーバを運用していると、「TLS handshake failed」というエラーが発生することがあります。
近年のメールシステムではSMTP通信の暗号化が一般的となっており、TLS関連のトラブルは非常によく発生します。
GmailやMicrosoft 365など主要なメールサービスでもTLSが利用されているため、設定ミスや証明書の問題がメール配送へ影響することがあります。
本記事ではTLS handshake failedエラーの意味や発生原因、確認方法について解説します。
TLS handshake failedとは
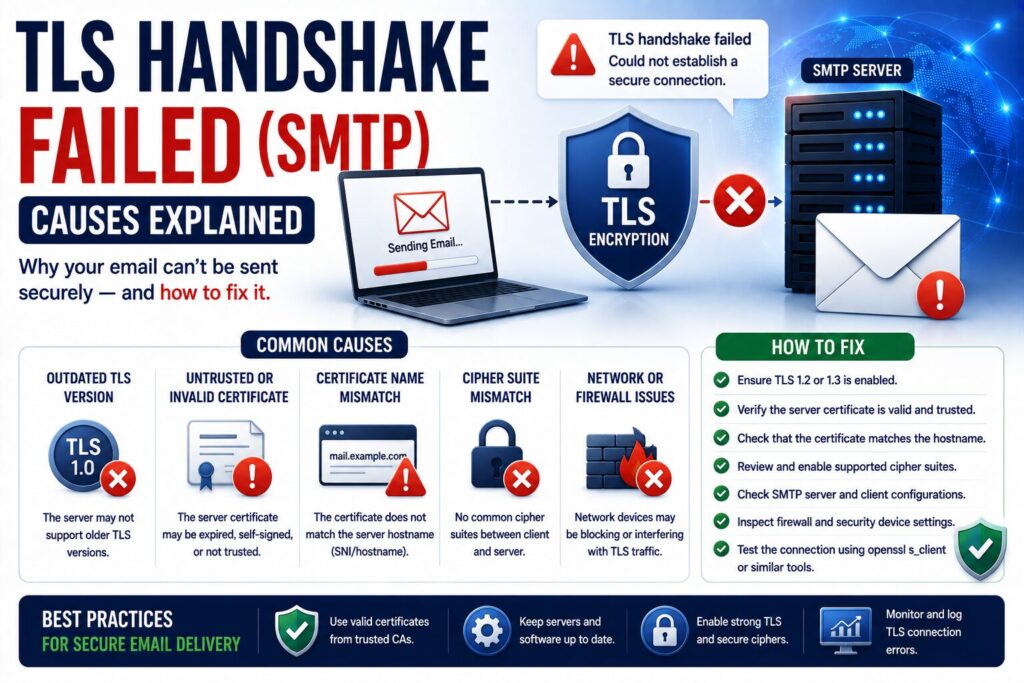
TLS handshake failedは、TLS通信開始時のハンドシェイク処理に失敗したことを意味します。
SMTP通信では暗号化通信を開始する前に双方がTLS接続の条件を確認します。
その交渉に失敗するとメール配送やSMTP認証が行えなくなります。
TLSハンドシェイクとは
TLS通信開始時に実施される事前交渉です。
以下のような流れで行われます。
SMTP接続
    ↓
STARTTLS
    ↓
証明書交換
    ↓
暗号方式決定
    ↓
TLS通信開始
この過程で問題が発生するとTLS handshake failedになります。
SMTPでTLSが利用される場面
主に以下の通信で利用されます。
- SMTP over SSL/TLS(465番)
- Submission(587番)
- STARTTLS
- SMTPサーバ間通信
現在ではほとんどのメールシステムで利用されています。
代表的なエラーメッセージ
TLS handshake failed

または
SSL_accept error

あるいは
SSL_connect error
などが表示されます。
原因1 SSL/TLS証明書の期限切れ
最も多い原因の一つです。
証明書の有効期限が切れている場合、TLS通信が失敗します。
まず証明書を確認しましょう。
証明書確認方法
# openssl x509 -in server.crt -text -noout有効期限を確認できます。
期限確認例
Not After :
Dec 31 23:59:59 2026 GMT
現在日時と比較して確認します。
原因2 証明書ファイルが存在しない
Postfix設定で指定した証明書ファイルが存在しない場合です。
確認します。
# ls -l /etc/pki/tls/certsファイルの存在を確認しましょう。
原因3 秘密鍵ファイルの問題
秘密鍵ファイルが存在しない場合です。
またはパーミッション不備も原因になります。
Postfixが読み取れる必要があります。
Postfix設定確認
# postconf | grep tlsTLS関連設定を確認できます。
原因4 証明書と秘密鍵の不一致
証明書と秘密鍵のペアが一致していない場合です。
よくある設定ミスです。
TLS通信を開始できません。
確認方法
# openssl x509 -noout -modulus  -in server.crt

証明書情報を取得します。
# openssl rsa -noout -modulus  -in server.key
秘密鍵情報と比較します。
原因5 STARTTLS設定ミス
SMTPサーバでSTARTTLS設定が誤っている場合です。
Postfix設定を確認します。
smtpd_tls_security_level設定値を確認しましょう。
STARTTLSとは
平文SMTP接続からTLS通信へ切り替える仕組みです。
SMTP接続
     ↓
STARTTLS
     ↓
暗号化
現在のSMTPで広く利用されています。
原因6 TLSバージョン不一致
古いメールサーバで発生します。
送信側と受信側で対応TLSバージョンが異なる場合です。
近年ではTLS 1.2以上が推奨されています。
原因7 古い暗号スイート
サポートされない暗号方式を利用している場合です。
古いSMTPサーバで発生することがあります。
アップデートが必要です。
原因8 中間証明書不足
サーバ証明書は存在していても中間証明書が不足しているケースです。
特定のメールサーバだけ失敗することがあります。
証明書チェーンを確認しましょう。
原因9 ホスト名不一致
証明書のCNやSANとSMTPサーバ名が一致しない場合です。
例えば以下です。
証明書
mail.example.com

実接続
smtp.example.com
検証に失敗する場合があります。
原因10 OpenSSLの問題
OpenSSLライブラリが古い場合です。
対応暗号方式が不足していることがあります。
アップデートを検討しましょう。
原因11 SMTPクライアント設定ミス
OutlookやThunderbirdなどの設定誤りです。
- 465番ポート
- 587番ポート
- STARTTLS
- SSL/TLS
設定を確認します。
原因12 ファイアウォールやプロキシ
TLS通信が途中で遮断される場合があります。
特に企業ネットワークで発生することがあります。
ネットワーク機器も確認しましょう。
opensslコマンドで確認する
最も重要な確認方法です。
# openssl s_client
-connect mail.example.com:465
TLS通信を直接確認できます。
STARTTLS確認方法
# openssl s_client -starttls smtp -connect mail.example.com:587STARTTLS動作確認に利用します。
正常な例
Verify return code: 0 (ok)証明書検証成功です。
Postfixログ確認
まずログを確認します。
# tail -f /var/log/maillog

または
# journalctl -u postfix -f
TLSエラーの詳細が記録されます。
典型的なログ例
TLS handshake failed

または
SSL_accept error
証明書や暗号化設定を確認します。
SMTPサーバ間通信でも発生する
クライアント接続だけではありません。
メール配送時のSMTPサーバ間通信でも発生します。
外部配送障害の原因になることがあります。
Gmail配送で発生するケース
GmailはTLSを積極的に利用します。
証明書設定に問題があると配送品質へ影響する場合があります。
TLS設定は重要です。
実務で多い原因
- 証明書期限切れ
- 秘密鍵不一致
- STARTTLS設定ミス
- 中間証明書不足
- TLSバージョン不一致
証明書関連の問題が特に多く見られます。
切り分け手順
- ログ確認
- 証明書期限確認
- 秘密鍵確認
- openssl確認
- Postfix設定確認
- クライアント設定確認
順番に確認すると効率的です。
よく使う確認コマンド
TLS接続確認です。
# openssl s_client  -connect host:465

STARTTLS確認です。
# openssl s_client  -starttls smtp  -connect host:587

TLS設定確認です。
# postconf | grep tls

ログ確認です。
# journalctl -u postfix
まとめ
TLS handshake failedはTLS通信開始時のハンドシェイク処理に失敗したことを意味します。
原因としては証明書期限切れ、秘密鍵不一致、STARTTLS設定ミス、TLSバージョン不一致などが挙げられます。
まずはログとopenssl s_clientを利用して状況を確認し、証明書設定を中心に調査することが重要です。
現在のSMTP運用ではTLSが必須となっているため、証明書管理を定期的に実施することが推奨されます。