rootログイン禁止は本当に必要か?SSH運用で推奨される理由と考え方を解説
 KoAN
目次
rootログイン禁止の考え方を理解して安全なSSH運用を実現しよう
Linuxサーバのセキュリティ設定を調べると、ほぼ必ず登場するのが「rootログイン禁止」という設定です。
多くのセキュリティガイドラインや企業の運用ルールでも推奨されており、サーバ構築後の初期設定として実施されることが一般的です。
しかし、なぜrootログインを禁止する必要があるのでしょうか。
また、本当に絶対禁止にすべきなのかという疑問を持つ方も少なくありません。
本記事ではrootログイン禁止の目的やメリット、実務での考え方について詳しく解説します。
rootとは何か
rootはLinuxにおける特権ユーザーです。
WindowsでいうAdministratorに近い存在ですが、それ以上に強力な権限を持っています。
rootユーザーは以下の操作が可能です。
- 全ファイルの閲覧・削除
- ユーザー管理
- サービス停止
- ネットワーク設定変更
- OS設定変更
つまりシステム全体を自由に操作できます。
rootログインとは
SSH接続時に直接rootアカウントでログインすることを指します。
例えば以下のような接続です。
$ ssh root@server.example.comログイン直後から全権限を持った状態になります。
なぜrootログインが危険なのか
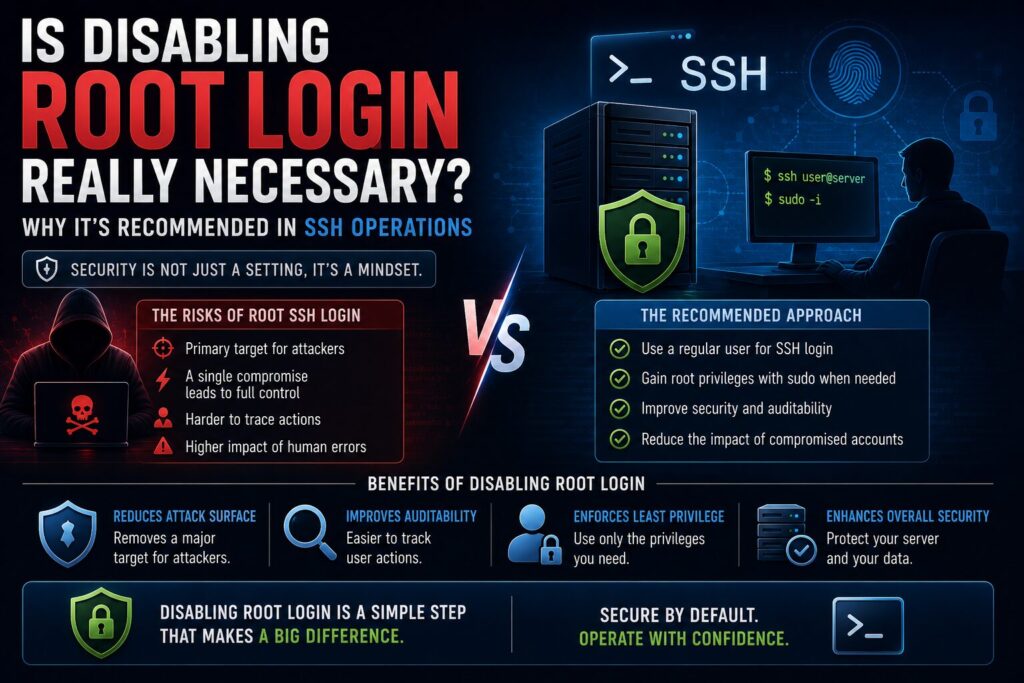
rootアカウントは最も強力な権限を持つため、攻撃者に狙われやすい存在です。
特にSSH公開サーバでは常に攻撃対象となっています。
攻撃者はまずrootアカウントへのログインを試みます。
総当たり攻撃の対象になる
SSHサーバのログを見ると、多くの場合以下のような記録があります。
Failed password for root from 203.0.113.10
Failed password for root from 198.51.100.20
Failed password for root from 192.0.2.30
rootアカウントは最優先で攻撃されます。
認証突破時の被害が大きい
一般ユーザーが侵害された場合でも権限昇格が必要です。
しかしrootログインを許可している場合は違います。
認証に成功した瞬間にサーバ全体が支配される可能性があります。
被害規模が大きくなるため危険です。
操作履歴が追跡しにくい
複数管理者が直接rootログインしている環境では問題が発生します。
例えば以下です。
- 誰が作業したか分からない
- 責任の所在が不明
- 監査対応が困難
企業環境では大きな問題になります。
推奨される運用方法
一般的には個別ユーザーでログインし、必要な時だけsudoを利用します。
例えば以下です。
$ ssh admin@server
$ sudo systemctl restart httpd
現在のLinux運用ではこの方法が標準です。
sudoを利用するメリット
- 作業者を識別できる
- ログが残る
- 権限管理しやすい
- 監査対応しやすい
企業環境では非常に重要です。
rootログイン禁止設定
設定ファイルです。
/etc/ssh/sshd_config

以下を設定します。
PermitRootLogin no
これでSSHによるrootログインが禁止されます。
設定反映方法
設定変更後は構文確認を行います。
# sshd -t

問題なければ再起動します。
# systemctl restart sshd
PermitRootLoginの設定値
PermitRootLoginには複数の設定値があります。
| 設定値 | 意味 |
|---|---|
| yes | 許可 |
| no | 禁止 |
| prohibit-password | 公開鍵のみ許可 |
現在は「no」または「prohibit-password」が利用されます。
prohibit-passwordとは
パスワード認証によるrootログインのみ禁止します。
公開鍵認証は許可されます。
PermitRootLogin prohibit-password一部環境で利用されています。
実務ではどうなのか
企業環境では基本的にrootログイン禁止が一般的です。
理由は以下です。
- 監査対応
- セキュリティ向上
- 責任範囲明確化
- 運用標準化
大規模環境ほど禁止される傾向があります。
例外的に許可されるケース
以下のような環境では許可される場合があります。
- 検証環境
- 学習環境
- 個人サーバ
- 一時的な保守作業
ただし本番環境では推奨されません。
クラウド環境での考え方
AWSやAzureでは公開鍵認証が一般的です。
それでもrootログインは禁止されることが多いです。
管理用ユーザーを作成し、sudo運用を行います。
rootログイン禁止だけで安全か
rootログイン禁止は重要ですが、それだけでは不十分です。
以下も必要です。
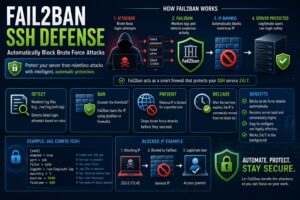
- 公開鍵認証
- Fail2ban
- 接続元制限
- MFA
- ログ監査
多層防御が基本です。
よくある誤解
rootログイン禁止にすると危険時に困る
sudo権限を持つ管理者アカウントがあれば問題ありません。
むしろ運用しやすくなります。
公開鍵認証ならrootログインしても安全
認証面では安全ですが、監査や運用面の問題は残ります。
そのため企業環境では推奨されません。
監査対応との関係
セキュリティ監査では以下が確認されることがあります。
- rootログイン禁止
- 権限管理
- アクセスログ
- sudo利用状況
多くの監査基準で推奨事項となっています。
実務で推奨される構成
PermitRootLogin no
PasswordAuthentication no
PubkeyAuthentication yes
さらにFail2banやMFAを追加することで安全性が向上します。
まとめ
rootログイン禁止はSSHセキュリティ対策の基本であり、多くの企業環境で採用されています。
攻撃対象を減らすだけでなく、作業者の識別や監査対応にも大きな効果があります。
現在の実務では個別ユーザーでログインし、必要な時だけsudoを利用する運用が一般的です。
公開鍵認証やFail2banと組み合わせながら、安全なSSH運用を実現していきましょう。