複数サーバ管理を効率化するSSH設定|~/.ssh/config活用術を徹底解説
 KoAN
目次
複数サーバ管理を効率化するSSH設定を理解しよう
Linux管理者やインフラエンジニアになると、1台だけではなく複数のサーバを管理する機会が増えてきます。
開発環境、検証環境、本番環境、データベースサーバ、Webサーバ、クラウド環境など、管理対象は数十台から数百台になることもあります。
そのたびに長いSSHコマンドを入力していると、入力ミスや接続先間違いの原因になります。
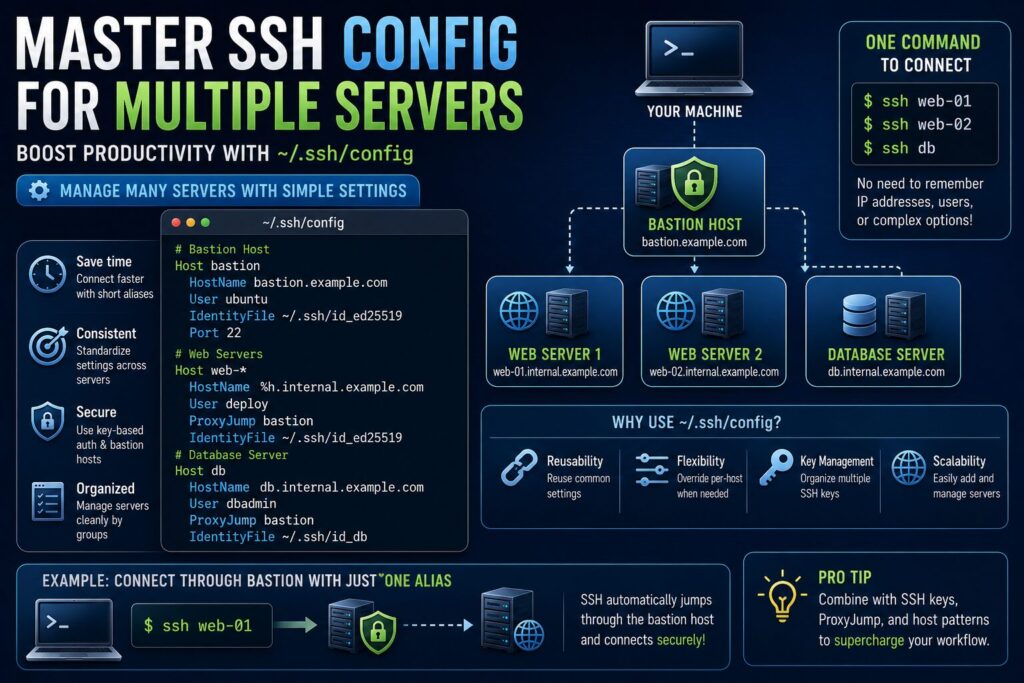
そこで活用したいのがSSH設定ファイル(~/.ssh/config)です。
SSH設定を整理することで接続作業を大幅に効率化でき、運用ミスの防止にもつながります。
本記事では複数サーバ管理を効率化するSSH設定の実践方法を解説します。
複数サーバ管理で発生する問題
サーバ台数が増えると次のような問題が発生します。
- 接続先を覚えられない
- IPアドレス管理が大変
- 接続ユーザーが異なる
- 秘密鍵が複数ある
- 踏み台サーバ経由が必要
これらを解決するためにSSH設定を活用します。
SSH設定ファイルとは
SSHクライアントには接続設定を保存できる機能があります。
設定ファイルの場所です。
~/.ssh/configユーザー単位で設定できます。
設定ファイルがない場合
初回利用時は存在しないことがあります。
作成します。
$ touch ~/.ssh/config
$ chmod 600 ~/.ssh/config
権限設定も重要です。
基本的な設定例
例えばWebサーバへ接続する設定です。
Host web01
    HostName 192.168.1.100
    User admin

以降は以下だけで接続できます。
$ ssh web01
Hostとは
Hostは接続時の別名です。
自由に設定できます。
例えば以下のような名前がよく使われます。
- web01
- db01
- app01
- prod-web
- test-db
管理しやすい命名規則を決めましょう。
複数サーバの設定例
Host web01
    HostName 192.168.1.10
    User admin

Host web02
    HostName 192.168.1.11
    User admin

Host db01
    HostName 192.168.1.20
    User dba
接続先を覚える必要がなくなります。
秘密鍵を指定する
サーバごとに異なる秘密鍵を利用できます。
Host web01
    HostName 192.168.1.10
    User admin
    IdentityFile ~/.ssh/id_web01
自動的に指定した秘密鍵が利用されます。
ポート番号を変更する
SSHポートが22番以外の場合です。
Host secure-server
    HostName 192.168.1.50
    Port 2222
毎回-pオプションを入力する必要がありません。
公開鍵認証を強制する
認証方式も指定できます。
PubkeyAuthentication yes実務では一般的な設定です。
踏み台サーバを利用する
ProxyJumpとの組み合わせです。
Host bastion
    HostName 203.0.113.10
    User admin

Host web01
    HostName 10.0.1.20
    User admin
    ProxyJump bastion
内部サーバへ簡単に接続できます。
本番環境と検証環境を分ける
接続ミス防止に役立ちます。
Host prod-web01
Host test-web01
Host dev-web01
環境名を含めることが推奨されます。
接続タイムアウトを設定する
接続失敗時の待ち時間を短縮できます。
ConnectTimeout 1010秒でタイムアウトします。
KeepAlive設定を追加する
接続維持に利用できます。
ServerAliveInterval 60
ServerAliveCountMax 3
VPN環境などで有効です。
ワイルドカードの活用
共通設定をまとめられます。
Host *
    ServerAliveInterval 60
    ServerAliveCountMax 3
全サーバへ適用されます。
本番環境のみ設定する
Host prod-*
    User admin
    IdentityFile ~/.ssh/id_prod
運用ルールを統一できます。
scpでも利用可能
SSH設定はscpでも利用できます。
$ scp file.txt web01:/tmp非常に便利です。
sftpでも利用可能
SFTPでも同様です。
$ sftp web01接続情報を再入力する必要がありません。
設定確認方法
適用内容を確認できます。
$ ssh -G web01実際に利用される設定が表示されます。
Include機能を利用する
設定ファイルを分割できます。
Include ~/.ssh/config.d/*大規模環境で便利です。
チーム運用での考え方
チーム内で命名規則を統一しましょう。
例えば以下です。
- prod-web01
- prod-db01
- test-web01
- dev-app01
運用しやすくなります。
よくあるトラブル
設定が反映されない
configファイルの権限を確認します。
$ chmod 600 ~/.ssh/config秘密鍵が利用されない
IdentityFileのパスを確認します。
ProxyJumpが動作しない
踏み台サーバへの接続確認を行います。
実務でおすすめの構成
小規模環境です。
web01
web02
db01
企業環境です。
prod-web01
prod-db01
test-web01
dev-app01
環境を明確に区別しましょう。
SSH設定管理のメリット
- 接続ミス削減
- 作業効率向上
- 運用標準化
- 設定共有が容易
- クラウド環境でも有効
サーバ台数が増えるほど効果が大きくなります。
まとめ
複数サーバを管理する環境では、SSH設定ファイル(~/.ssh/config)の活用が非常に重要です。
接続先情報や秘密鍵、ProxyJump設定などをまとめることで、管理効率と安全性を向上できます。
特にクラウド環境や企業ネットワークでは、SSH設定の標準化が運用品質向上につながります。
サーバ管理の負担を減らすためにも、SSH設定ファイルを積極的に活用してみましょう。