SMTPサーバがスパム踏み台になる原因
 KoAN
目次
SMTPサーバがスパム踏み台になる原因と対策を解説
メールサーバを運用する上で最も避けたいトラブルの一つが、SMTPサーバがスパムメール送信の踏み台として悪用されることです。
一度スパム送信サーバとして認識されると、送信元IPアドレスやドメインがブラックリストへ登録される可能性があります。
その結果、正規のメールまで相手へ届かなくなり、業務へ大きな影響を与えることがあります。
実際の被害事例の多くは、特別な脆弱性ではなく設定ミスや運用不足が原因です。
本記事ではSMTPサーバがスパム踏み台になる主な原因と、その対策について解説します。
スパム踏み台とは
スパム踏み台とは、第三者がSMTPサーバを不正利用して大量の迷惑メールを送信する状態を指します。
攻撃者は自分の環境から直接送信せず、他人のSMTPサーバを経由することで身元を隠そうとします。
その結果、被害を受けるのはSMTPサーバの管理者です。
スパム送信の流れ
典型的な攻撃の流れは次のようになります。
攻撃者
   ↓
脆弱なSMTPサーバ
   ↓
大量の迷惑メール送信
   ↓
受信者
攻撃者は送信元を隠しながら大量メールを送信できます。
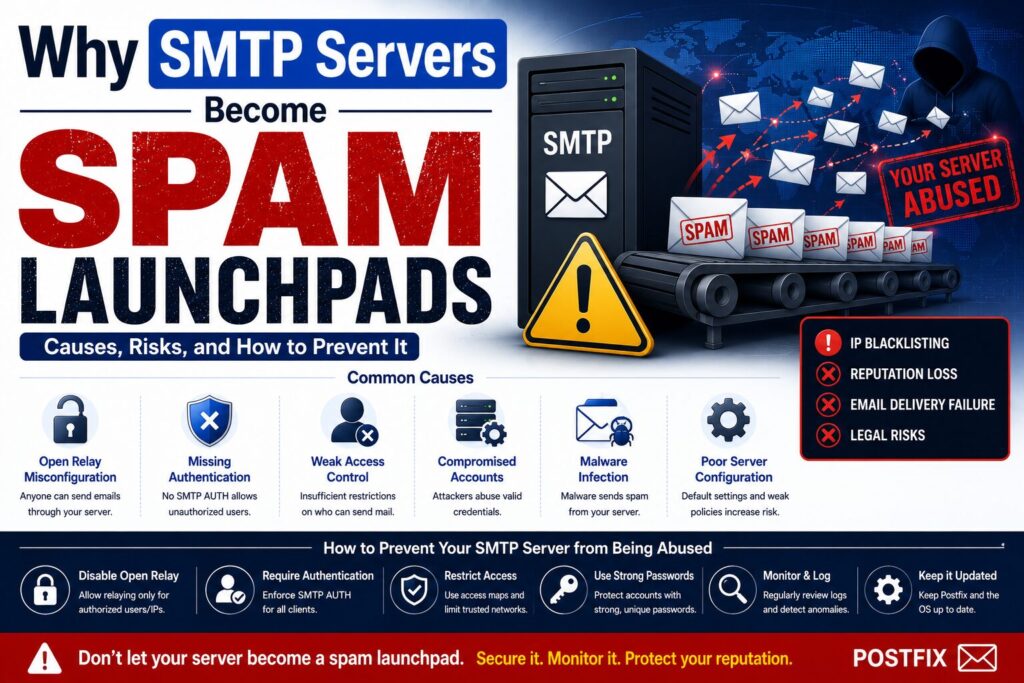
発生する被害
SMTPサーバが踏み台になると様々な問題が発生します。
- ブラックリスト登録
- 正規メールの配送失敗
- サーバ負荷上昇
- ネットワーク帯域圧迫
- 企業イメージ低下
- セキュリティ事故として扱われる
単なる迷惑メール問題ではなく、企業の信用問題にも発展します。
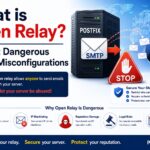
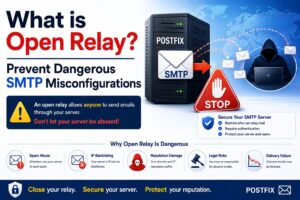
原因1 オープンリレー設定
最も危険なのがオープンリレーです。
認証なしで誰でもメール送信できる状態になっていると、攻撃者に悪用されます。
例えば以下のような誤設定です。
mynetworks = 0.0.0.0/0全世界からSMTPリレーが可能になってしまいます。
現在では絶対に避けるべき設定です。
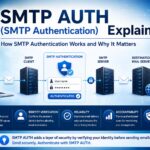
原因2 SMTP認証未設定
SMTP-AUTHが無効な場合も危険です。
認証なしでメール送信できる環境では第三者利用のリスクが高まります。
最低限以下の設定が必要です。
smtpd_sasl_auth_enable = yes現在のメールサーバでは必須の設定です。
原因3 パスワード漏洩
正規ユーザーの認証情報が漏洩すると攻撃者に利用される可能性があります。
漏洩経路としては以下が考えられます。
- フィッシング詐欺
- マルウェア感染
- パスワード使い回し
- 平文通信
SMTP認証を有効にしていても安心はできません。
原因4 弱いパスワード
単純なパスワードはブルートフォース攻撃の対象になります。
危険な例です。
password
123456
admin
mail
company
推測されやすいパスワードは避ける必要があります。
原因5 ブルートフォース攻撃
攻撃者はSMTP認証に対して大量のログイン試行を行うことがあります。
例えば次のような攻撃です。
admin@example.com
admin123

user@example.com
password
成功するまで認証を繰り返します。
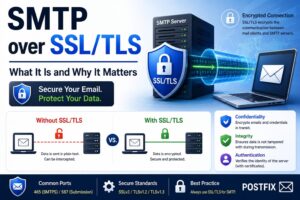
原因6 TLS未使用
SMTP通信が暗号化されていない場合、認証情報が盗聴される可能性があります。
特に公衆Wi-Fi環境では危険です。
現在はSTARTTLSまたはSMTP over SSLの利用が推奨されています。
原因7 送信制限未設定
認証後の送信数に制限がない場合、大量メール送信に利用されることがあります。
例えば1アカウントで数万通送信できる環境は危険です。
レートリミットを設定することが重要です。
原因8 Webアプリケーションの脆弱性
WordPressなどのWebシステムが攻撃対象になることもあります。
攻撃者は脆弱なフォームを利用して大量メールを送信します。
例えば以下の機能です。
- お問い合わせフォーム
- 会員登録機能
- パスワード再発行機能
アプリケーション側の対策も重要です。
原因9 不正中継サーバ化
relayhost設定の誤りやアクセス制御ミスによって中継サーバとして悪用される場合があります。
特に複数サーバ構成では設定確認が重要です。
原因10 マルウェア感染端末
社内PCがマルウェアへ感染し、SMTPサーバ経由で大量メール送信を行うことがあります。
送信元は正規ユーザーのため発見が遅れる場合があります。
スパム送信の兆候
以下の現象が発生した場合は注意が必要です。
- メールキュー急増
- CPU使用率上昇
- ネットワーク通信量増加
- 大量のSMTP認証ログ
- 送信ログ急増
早期発見が重要です。
ログで確認する方法
まずPostfixログを確認します。
# tail -f /var/log/maillog

または
# journalctl -u postfix -f
不審な大量送信がないか確認します。
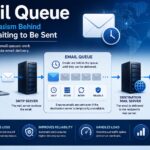
メールキューを確認する
大量メール送信時はキューが増加します。
# mailq

または
# postqueue -p
大量の配送待ちメールが存在しないか確認します。
SMTP認証ログを確認する
認証成功ログを確認します。
# grep sasl_username /var/log/maillog特定アカウントから大量送信されていないか確認できます。
ブラックリスト登録の確認
スパム送信が発生した場合、送信元IPがブラックリストへ登録されることがあります。
メール配送に問題が発生した場合は確認が必要です。
有効な対策1 SMTP-AUTH
認証を必須にします。
smtpd_sasl_auth_enable = yes認証なし送信を防止できます。
有効な対策2 TLS利用
通信を暗号化します。
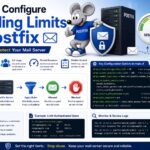
smtpd_use_tls = yes認証情報の盗聴を防止できます。
有効な対策3 Fail2ban
ブルートフォース攻撃対策として有効です。
認証失敗を繰り返すIPアドレスを自動遮断できます。
有効な対策4 レート制限
送信数制限を設定します。
smtpd_client_message_rate_limit = 100大量送信の抑止に効果があります。
有効な対策5 SPF・DKIM・DMARC
送信ドメイン認証を導入します。
- SPF
- DKIM
- DMARC
なりすまし対策として重要です。
実務で確認すべきポイント
メールサーバ運用では以下を定期的に確認しましょう。
- メールキュー件数
- SMTP認証失敗回数
- 送信メール数
- ログ監視
- ブラックリスト登録状況
継続的な監視が被害防止につながります。
まとめ
SMTPサーバがスパム踏み台になる原因の多くは設定ミスや認証情報漏洩です。
特にオープンリレー、SMTP認証未設定、弱いパスワードは重大なリスクとなります。
SMTP-AUTH、TLS、Fail2ban、送信制限などを組み合わせることでリスクを大幅に低減できます。
メールサーバを安全に運用するためには、継続的な監視と適切なセキュリティ対策が重要です。