オープンリレーとは?危険なSMTP設定を防ぐ
 KoAN
目次
オープンリレーの仕組みと危険性を理解しよう
メールサーバを構築する際に必ず理解しておかなければならないセキュリティ項目の一つがオープンリレーです。
現在のメールサーバ運用において、オープンリレーは重大なセキュリティ問題として扱われています。
もしメールサーバがオープンリレー状態になってしまうと、第三者によるスパムメール送信の踏み台として悪用される可能性があります。
その結果、自社のメールサーバがブラックリストへ登録され、正規のメールまで届かなくなる危険があります。
本記事ではオープンリレーの仕組みや危険性、確認方法、防止策について詳しく解説します。
オープンリレーとは
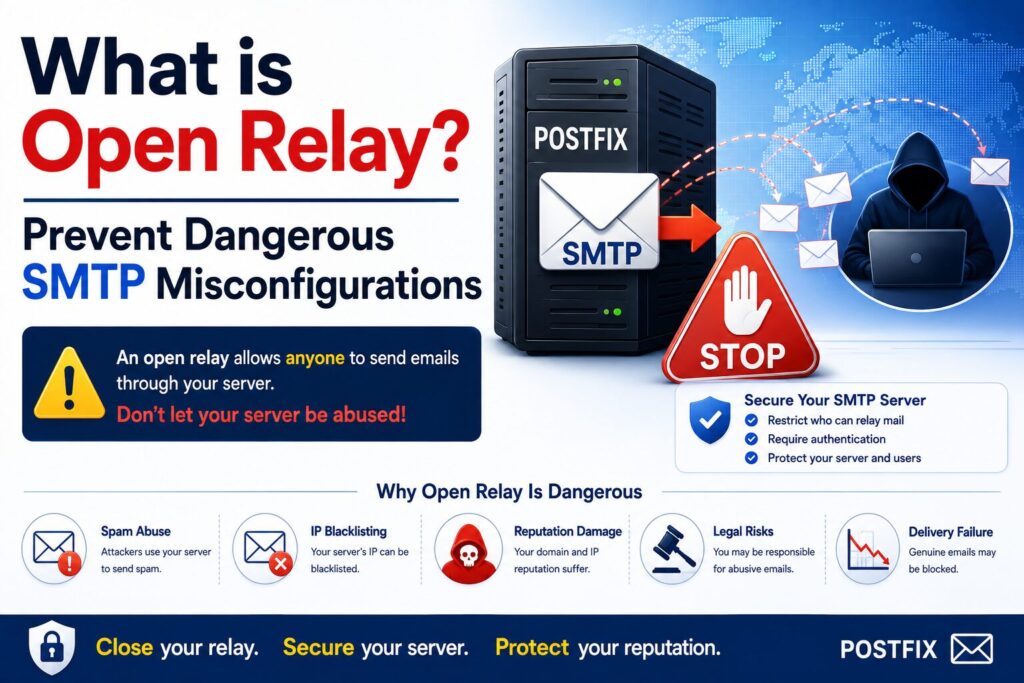
オープンリレー(Open Relay)とは、誰でも自由にSMTPサーバを利用してメール送信できる状態のことを指します。
本来SMTPサーバは認証済みユーザーや許可されたネットワークのみメール送信を許可するべきです。
しかし設定不備によって制限が機能していない場合、第三者が自由にメールを送信できてしまいます。
この状態がオープンリレーです。
SMTPリレーとの違い
オープンリレーとSMTPリレーは似た言葉ですが意味は異なります。
| 用語 | 意味 |
|---|---|
| SMTPリレー | メールを中継する仕組み |
| オープンリレー | 誰でも中継できる危険な状態 |
SMTPリレー自体は正常なメール配送に必要な機能です。
問題なのは認証や制限が存在しないオープンリレー状態です。
なぜオープンリレーが危険なのか
オープンリレーは攻撃者にとって非常に魅力的な踏み台になります。
攻撃者は自分のメールサーバを利用せず、第三者のSMTPサーバを利用して大量メールを送信できるためです。
その結果、被害を受けるのはSMTPサーバの管理者になります。
オープンリレーが悪用される流れ
典型的な攻撃例です。
攻撃者
   ↓
オープンリレーSMTPサーバ
   ↓
大量の迷惑メール送信
   ↓
世界中の受信者
攻撃者は匿名性を確保しながらスパムメールを送信できます。
発生する主な被害
オープンリレー状態になると次のような被害が発生します。
- 大量スパム送信
- サーバ負荷上昇
- ネットワーク帯域圧迫
- ブラックリスト登録
- メール配送停止
- 企業信用低下
特にブラックリスト登録は深刻な問題となります。
ブラックリスト登録とは
スパム送信元として認識されたメールサーバはブラックリストへ登録されることがあります。
例えば以下のようなDNSBLサービスがあります。
- Spamhaus
- SORBS
- SpamCop
- Barracuda
登録されるとGmailやMicrosoft 365などへの配送に影響が出る場合があります。
オープンリレーが多かった時代
SMTPが誕生した当初は認証機能が存在しませんでした。
そのため多くのSMTPサーバがオープンリレー状態でした。
しかし1990年代後半からスパムメール問題が深刻化し、現在ではオープンリレーは禁止すべき設定として認識されています。
オープンリレーの原因
主な原因は設定ミスです。
- SMTP認証未設定
- リレー制限未設定
- mynetworks設定ミス
- 誤ったアクセス制御
- 古いメールサーバソフト利用
特に検証環境から本番環境へ移行する際に発生しやすい問題です。
Postfixで重要な設定
Postfixでは以下の設定が非常に重要です。
smtpd_recipient_restrictions =
 permit_mynetworks,
 permit_sasl_authenticated,
 reject_unauth_destination
この設定によって認証済みユーザー以外のリレーを拒否できます。
reject_unauth_destinationとは
オープンリレー対策で最も重要な設定です。
reject_unauth_destination認証されていない利用者による外部ドメインへの配送を拒否します。
現在のPostfixでは事実上必須の設定です。
mynetworksの設定
メール送信を許可するネットワークを指定します。
mynetworks = 127.0.0.0/8, 192.168.60.0/24この設定では指定ネットワークのみリレー可能です。
範囲を広げすぎると危険です。
SMTP認証を有効にする
SMTP-AUTHを利用することで認証済みユーザーのみ送信可能になります。
smtpd_sasl_auth_enable = yes現在では必須のセキュリティ対策です。
オープンリレーの確認方法
SMTPサーバがオープンリレーになっていないか確認することが重要です。
最も基本的な方法はtelnetを利用した確認です。
# telnet mail.example.com 25SMTP接続を行います。
手動確認の例
以下のようなSMTP通信を行います。
EHLO test.com

MAIL FROM:

RCPT TO:
認証なしで外部宛メール送信が許可された場合は危険です。
設定を再確認する必要があります。
外部診断サービスの利用
インターネット上にはオープンリレー確認サービスも存在します。
ただし企業環境では許可された診断ツールのみ利用するようにしましょう。
定期的な確認が推奨されます。
ログで確認する方法
Postfixログを確認します。
# tail -f /var/log/maillog

または
# journalctl -u postfix -f
不審な大量送信や認証なし送信がないか確認します。
オープンリレーとスパム対策
オープンリレー防止はスパム対策の基本です。
さらに以下を組み合わせると効果的です。
- SPF
- DKIM
- DMARC
- Fail2ban
- 送信レート制限
多層防御が重要になります。
企業環境で推奨される設定
企業メールサーバでは以下が推奨されます。
- SMTP-AUTH必須
- TLS必須
- オープンリレー禁止
- mynetworks最小化
- ログ監視
- 送信数制限
最低限のセキュリティ対策として導入しましょう。
実務でよくあるトラブル
新人管理者がオープンリレー設定を誤るケースがあります。
例えば以下のような設定です。
mynetworks = 0.0.0.0/0全ネットワークを許可してしまうため非常に危険です。
本番環境では絶対に避けるべき設定です。
まとめ
オープンリレーとは、誰でも自由にSMTPサーバを利用できる危険な状態です。
スパムメール送信の踏み台として悪用される可能性があり、ブラックリスト登録やメール配送停止につながります。
Postfixではreject_unauth_destinationやSMTP-AUTHを適切に設定することで防止できます。
メールサーバを安全に運用するためには、オープンリレー対策を最優先で実施することが重要です。